
Reportan filtración de 27 mil registros de DeclaraSon; Gobierno de Sonora confirma vulneración
Un grupo de ciberamenazas asegura haber publicado información de servidores públicos, incluidos nombres y CURP; la Secretaría Anticorrupción notificó a los trabajadores que hubo acceso no autorizado.
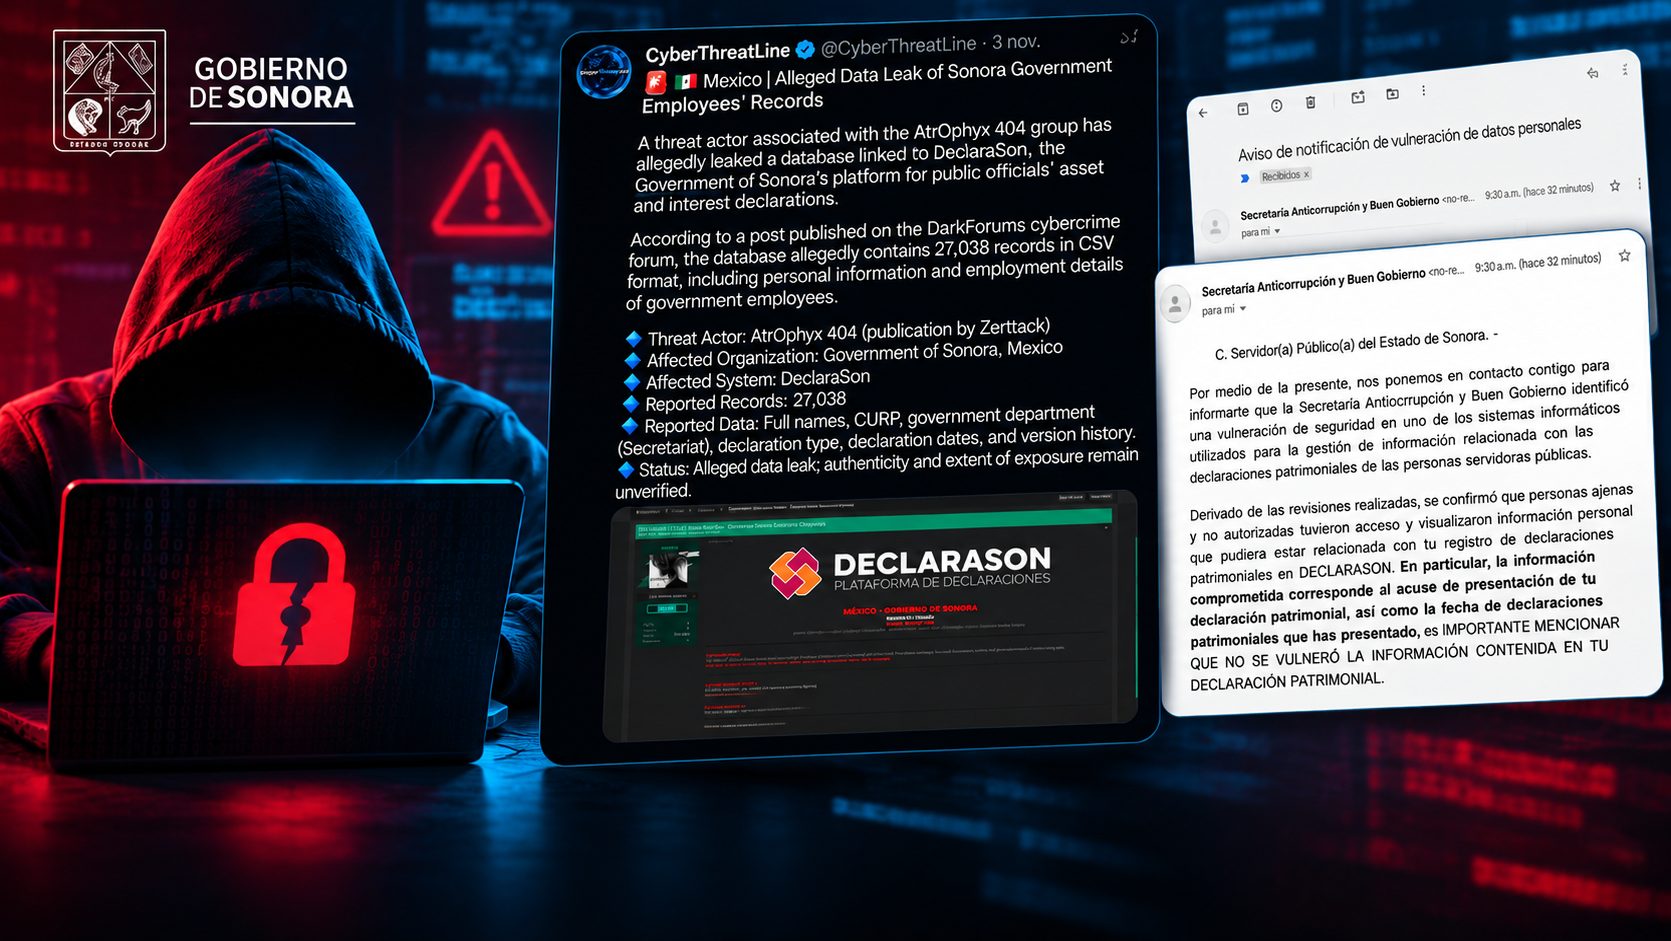
Hermosillo, Sonora, 4 de noviembre de 2026.- Una vulneración de seguridad en el sistema DECLARASON, utilizado por servidores públicos del Gobierno de Sonora para presentar sus declaraciones patrimoniales y de intereses, habría dejado expuesta información personal de miles de trabajadores, de acuerdo con reportes de una cuenta especializada en ciberseguridad.
El pasado 3 de noviembre, la cuenta CyberThreatLine publicó que un actor de amenazas identificado como AtroPhyX 404 habría filtrado una base de datos relacionada con DECLARASON, con un total de 27 mil 38 registros en formato CSV.
Según la publicación, la información presuntamente expuesta incluiría nombres completos, CURP, dependencias gubernamentales, tipo de declaración, fechas de presentación e historial de versiones. El grupo asegura que los datos fueron publicados en un foro de ciberdelincuencia conocido como DarkForums.
Aunque la autenticidad y el alcance de esa supuesta filtración no han sido verificados de manera independiente, la Secretaría Anticorrupción y Buen Gobierno del Estado de Sonora ya notificó oficialmente a personas servidoras públicas sobre una vulneración de seguridad en uno de sus sistemas.
En un correo electrónico enviado a los trabajadores, la dependencia informó que, tras realizar revisiones, confirmó que personas ajenas y no autorizadas tuvieron acceso y visualizaron información personal que podía estar relacionada con sus registros de declaraciones patrimoniales en DECLARASON.
La Secretaría precisó que la información comprometida corresponde al acuse de presentación de las declaraciones patrimoniales y a las fechas en que fueron presentadas. También hizo una aclaración importante: el contenido de las declaraciones patrimoniales no fue vulnerado, por lo que, de acuerdo con el aviso, los datos sobre bienes, ingresos y demás información declarada no quedaron expuestos por este incidente.
La dependencia señaló que, una vez identificada la situación, inició acciones para atender y contener la vulneración, revisar las circunstancias en que ocurrió e implementar medidas correctivas y de seguridad para evitar que vuelva a presentarse.
Sin embargo, hasta el momento, el aviso enviado a los trabajadores no detalla cómo ocurrió el acceso no autorizado, cuántas personas resultaron afectadas ni si la base de datos de 27 mil 38 registros que se menciona en los foros fue efectivamente extraída y publicada en su totalidad.
El incidente pone bajo cuestionamiento la seguridad de la información que resguarda el Gobierno de Sonora, particularmente por tratarse de datos personales de servidores públicos registrados en una plataforma oficial.
La investigación y las revisiones técnicas serán fundamentales para determinar el alcance real de la vulneración y establecer qué información quedó en manos de terceros.
https://twitter.com/CyberThreatLine/status/2117651301311938933
Te puede interesar
 Sonora
Documentan compras de vehículos oficiales por más de 4.4 millones de pesos en Sonora
 Sonora
Durazo atribuye a gobiernos anteriores el origen de la presunta red de contratos electorales; no aborda el caso del IEE Sonora
 Policiaca